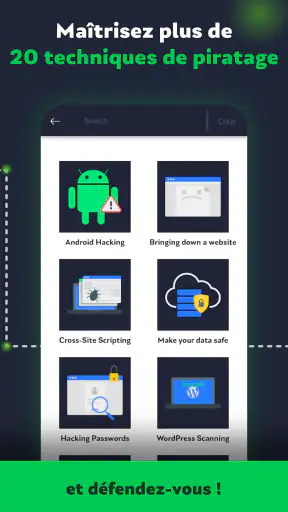
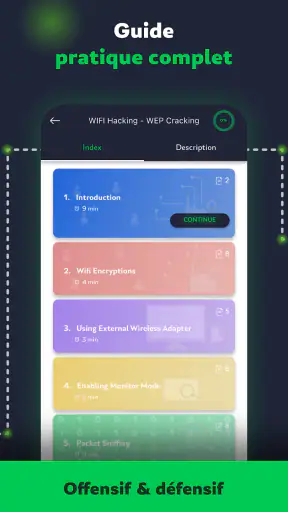
J’ai abordé Hacker X: Ethical Hacking comme un outil d’apprentissage plutôt que comme une boîte à outils destinée à attaquer des systèmes. L’application propose des leçons consacrées au piratage éthique et s’inscrit dans la catégorie de l’enseignement. Mon impression générale est celle d’un support pratique pour découvrir le vocabulaire, les réflexes et les grandes étapes d’une démarche de cybersécurité, à condition de garder une attitude responsable et de ne travailler que sur des environnements autorisés.
Ce qui m’a surtout intéressé, c’est son format mobile. Je peux ouvrir une leçon pendant une pause, relire une notion dans les transports ou reprendre un sujet sans devoir installer immédiatement un environnement complexe sur ordinateur. Ce confort ne transforme pas l’application en formation professionnelle complète, mais il la rend utile pour commencer, réviser et vérifier si le domaine me plaît avant d’aller plus loin.
Une porte d’entrée mobile vers le piratage éthique
Le développeur, Online Institute of Learning & Growth, positionne l’application autour de l’apprentissage du hacking. Dans la pratique, je la vois surtout comme un parcours d’initiation : elle aide à comprendre les concepts et à organiser ses premières découvertes, mais elle ne remplace ni une pratique encadrée ni des ressources techniques plus poussées. Cette distinction est importante, car le mot « hacking » peut donner l’impression d’un accès direct à des techniques offensives avancées.
Pour un débutant, l’intérêt est de disposer d’un point de départ moins intimidant qu’une documentation spécialisée. Les termes de cybersécurité deviennent rapidement difficiles lorsqu’ils sont présentés sans contexte. Une application de leçons permet au contraire de progresser par petites séquences, de revenir sur une définition et de construire progressivement une carte mentale du sujet.
Je conseillerais donc cet outil à une personne curieuse qui veut comprendre comment pensent les professionnels de la sécurité, à un étudiant qui souhaite revoir les bases ou à un utilisateur qui cherche une activité éducative liée à l’informatique. Il convient moins à quelqu’un qui attend des laboratoires complets, des environnements virtuels, une certification ou un accompagnement personnalisé.
Le classement PEGI 3 peut sembler surprenant pour un sujet qui évoque le piratage, mais il indique que l’application est présentée comme un contenu éducatif accessible. Cela ne dispense pas d’expliquer aux plus jeunes que les notions apprises doivent rester dans un cadre légal. La meilleure habitude à prendre dès le départ est simple : ne jamais tester une technique sur un compte, un réseau ou un appareil qui ne vous appartient pas, sauf autorisation claire.
Ce que l’expérience mobile change vraiment
Sur téléphone, la force principale est la disponibilité. Je n’ai pas besoin de réserver une longue session pour apprendre quelque chose. Une courte lecture peut servir à préparer une séance plus sérieuse sur ordinateur, à noter les mots à rechercher ensuite ou à revoir une notion déjà rencontrée. Cette approche convient particulièrement aux personnes qui abandonnent les cours trop longs, mais elle demande de la régularité pour éviter l’impression d’accumuler des définitions sans les comprendre.
Mon conseil est de ne pas utiliser les leçons comme une simple liste à faire défiler. Après chaque sujet, je prendrais quelques minutes pour reformuler l’idée avec mes propres mots, noter ce qui reste flou et chercher un exemple légal dans un laboratoire prévu à cet effet. Cette méthode transforme une consultation passive en véritable préparation à la pratique.
Il faut aussi accepter une limite du format : lire une explication sur un écran ne donne pas automatiquement les réflexes nécessaires pour analyser une vulnérabilité. La compréhension vient lorsque la théorie est reliée à un scénario contrôlé. L’application peut lancer cette démarche, mais le travail de vérification et d’expérimentation doit se faire ailleurs, avec des outils adaptés.
Une évolution visible dans la version actuelle
La version actuelle est identifiée comme hackerx_1.5.5. Ce repère est utile pour les personnes qui suivent l’application dans le temps, car il permet de savoir sur quelle édition elles se basent lorsqu’elles comparent leur expérience avec celle d’un proche. L’application a été publiée le 18 novembre 2020, ce qui lui donne un certain recul dans la catégorie des supports d’apprentissage mobile.
Je préfère toutefois interpréter ce numéro de version avec prudence. Il confirme l’état logiciel proposé, mais il ne suffit pas à prouver qu’un thème précis a été ajouté, qu’une interface a été entièrement revue ou qu’une leçon particulière a changé. Pour l’utilisateur, le point essentiel est de vérifier que l’application démarre correctement sur son appareil et que le contenu correspond à son niveau.
La compatibilité minimale avec Android 8.1 rend l’application accessible à de nombreux téléphones qui ne sont pas récents. C’est un avantage concret pour un apprenant qui utilise un appareil secondaire ou qui ne souhaite pas changer de téléphone pour suivre des cours. En revanche, la fluidité réelle peut dépendre de l’appareil, de la taille de l’écran et de la manière dont chacun supporte la lecture prolongée sur mobile.
Dans son état actuel, je la considère donc comme une ressource stable pour débuter, pas comme un environnement de recherche technique en évolution permanente. Si vous cherchez des contenus très spécialisés sur des menaces récentes, des exercices de laboratoire ou des explications liées à un outil précis, une plateforme de formation dédiée sera probablement plus adaptée.
Ce que cela signifie pour les utilisateurs déjà installés
Pour une personne qui utilise déjà l’application, la version affichée permet surtout de garder un point de comparaison clair. Il est utile de conserver ses notes personnelles plutôt que de dépendre uniquement de la mémoire de l’application : les notions de sécurité s’apprennent mieux lorsqu’on les relie à des exemples, à des schémas et à des exercices réalisés dans un cadre prévu pour cela.
Je recommande aussi de séparer trois types d’apprentissage. D’abord, la définition : que signifie le terme ? Ensuite, le raisonnement : pourquoi une faiblesse peut-elle apparaître ? Enfin, la défense : comment réduire le risque ? Cette troisième étape évite de rester dans une vision spectaculaire du hacking et replace l’application dans son rôle éducatif. Elle aide également à reconnaître les situations où une technique ne doit pas être utilisée.
Un autre usage intéressant consiste à employer les leçons comme un filtre avant de choisir une formation plus longue. Si les notions fondamentales vous plaisent, vous pourrez ensuite vous orienter vers les réseaux, l’administration système, le développement sécurisé ou l’analyse d’incidents. Si le contenu vous paraît trop abstrait, ce n’est pas forcément un échec : cela peut simplement indiquer qu’il vous manque des bases en informatique générale.
Dans un scénario quotidien, j’imagine un étudiant qui rentre chez lui après un cours d’informatique. Il ouvre une leçon pour revoir un concept rencontré en classe, écrit une phrase résumée dans son carnet, puis prépare une question à poser le lendemain. L’application ne fait pas le devoir à sa place, mais elle sert de rappel accessible et l’aide à structurer sa curiosité sans transformer son téléphone en poste d’expérimentation risquée.
Les limites à connaître avant de commencer
La première limite tient à la profondeur. Des leçons mobiles peuvent expliquer une idée, mais elles ne donnent pas toujours la pratique nécessaire pour diagnostiquer un système réel. Si votre objectif est de devenir analyste de sécurité, administrateur réseau ou testeur d’intrusion, vous aurez besoin de compétences complémentaires : systèmes d’exploitation, réseaux, programmation, méthodologie, rédaction de rapports et règles d’engagement.
La deuxième concerne la concentration. Le téléphone est pratique, mais il pousse facilement à interrompre une leçon ou à passer d’une application à l’autre. Pour retenir les notions, je conseille de désactiver les distractions pendant une courte session, de prendre des notes et de revenir le lendemain sur les points difficiles. Sans cette discipline, l’expérience peut donner une impression de progression plus forte que la compréhension réelle.
La troisième limite est liée au modèle économique. L’application est gratuite au téléchargement, mais elle propose des achats intégrés allant de 4,19 € à 349,99 € lorsqu’ils sont facturés via Google Play. Avant de valider quoi que ce soit, je vérifierais précisément ce qui est inclus, la durée d’un éventuel accès et la différence entre le contenu gratuit et les éléments payants. Le prix le plus élevé peut représenter une dépense importante pour une simple découverte.
Cette question ne rend pas l’application inutile, mais elle change la manière de la tester. Je commencerais par la partie accessible sans paiement, puis je déciderais si le style des leçons, le niveau de détail et le rythme me conviennent. Pour un apprentissage ponctuel, des ressources gratuites complémentaires peuvent suffire. Pour un parcours structuré, il faut comparer le coût total avec une plateforme spécialisée qui propose clairement des exercices, un suivi ou un programme progressif.
Enfin, je ne choisirais pas cet outil si mon besoin principal était la protection immédiate d’un téléphone ou d’un réseau. Il s’agit d’une application d’enseignement, pas d’un antivirus, d’un gestionnaire de mots de passe ou d’un service de surveillance. Cette différence paraît évidente, mais le thème de la cybersécurité peut créer une confusion : apprendre le hacking éthique ne sécurise pas automatiquement vos appareils.
Comment l’utiliser sans rester dans la théorie
La meilleure méthode que j’ai retenue consiste à associer chaque leçon à une action sans danger. Après avoir étudié un concept, je peux vérifier les réglages de confidentialité de mes propres comptes, examiner la solidité de mes mots de passe ou apprendre à reconnaître une tentative d’hameçonnage. Ces activités ne reproduisent pas un test d’intrusion, mais elles donnent une utilité immédiate aux notions et développent de bons réflexes.
Pour aller plus loin, je privilégierais un laboratoire explicitement conçu pour l’entraînement, une machine virtuelle isolée ou un environnement de démonstration fourni par une formation reconnue. L’important est de savoir exactement ce qui est autorisé. Même une action techniquement simple peut devenir illégale si elle vise un service tiers sans permission. La règle la plus importante n’est pas un bouton de l’application : c’est le périmètre d’autorisation.
Je conseille également de créer un petit glossaire personnel. Les termes de cybersécurité se ressemblent parfois, et les confondre peut compliquer la suite de l’apprentissage. Une définition courte, un exemple défensif et une question à approfondir suffisent. Cette technique est particulièrement utile avec une application de leçons, car elle compense le risque de lire rapidement sans relier les sujets entre eux.
Autre astuce moins évidente : utiliser l’application pour préparer une recherche, et non pour la remplacer. Lorsqu’une leçon introduit un terme inconnu, je le note exactement, puis je cherche une documentation officielle ou pédagogique. Cela évite de mélanger des explications de niveaux différents et permet de repérer les sujets qui demandent des bases supplémentaires. L’application devient alors un tableau de bord de curiosité plutôt qu’une source unique.
Je prendrais aussi le temps d’évaluer mes progrès avec des questions simples : suis-je capable d’expliquer la notion sans relire l’écran ? Est-ce que je sais distinguer une faiblesse d’un symptôme ? Est-ce que je peux proposer une mesure de protection ? Si la réponse est non, il vaut mieux revoir la leçon que multiplier les sujets. Cette approche lente est plus efficace que la recherche d’un parcours terminé le plus vite possible.
Face aux autres façons d’apprendre la cybersécurité
Par rapport à un livre, l’application est plus immédiate et plus facile à consulter par petites sessions. En revanche, un bon ouvrage offre souvent davantage de contexte, de schémas et de continuité. Je choisirais donc les leçons mobiles pour découvrir un thème ou réviser, puis un livre ou une documentation technique pour approfondir une notion qui devient importante.
Par rapport aux vidéos, le format écrit peut être plus discret et plus rapide à relire. Une vidéo montre parfois mieux une procédure, mais elle peut aussi encourager une consommation passive. Ici, le lecteur doit faire l’effort de construire mentalement les étapes. Pour moi, le meilleur compromis est de lire d’abord, puis de regarder une démonstration légale uniquement lorsque la théorie est comprise.
Par rapport aux plateformes de formation avec exercices pratiques, Hacker X est plus léger. Les plateformes spécialisées gagnent lorsqu’il faut manipuler un terminal, analyser des journaux, résoudre un scénario ou recevoir une progression détaillée. L’application garde un avantage pour l’accessibilité et la découverte, surtout si l’utilisateur ne sait pas encore quelle branche de la sécurité l’intéresse.
Sa note moyenne de 4,8, accompagnée d’environ 241 000 évaluations, montre qu’elle rencontre un accueil très favorable auprès des utilisateurs. Elle a aussi dépassé les 10 millions d’installations, ce qui confirme son importante diffusion. Ces éléments me rassurent sur son attractivité, mais ils ne remplacent pas mon propre critère : le contenu doit correspondre à votre niveau et à votre objectif, pas seulement être populaire.
Pour qui l’application vaut le détour
Je la recommande aux débutants qui veulent une première approche du piratage éthique, aux étudiants qui ont besoin d’un support de révision et aux curieux capables de travailler régulièrement. Elle peut aussi convenir à un professionnel de l’informatique qui souhaite se familiariser avec le vocabulaire de la sécurité sans commencer immédiatement par une formation intensive.
Je serais plus réservé pour une personne qui cherche un parcours reconnu par un employeur, des travaux pratiques évalués ou une préparation précise à un examen. Dans ces cas, il faut choisir une solution dont le programme, les exercices et l’accompagnement répondent explicitement à cet objectif. L’application peut servir de complément, mais je ne la prendrais pas comme unique préparation.
Elle n’est pas non plus le meilleur choix pour quelqu’un qui veut apprendre à attaquer des comptes, contourner des protections ou tester des réseaux au hasard. Une démarche éthique exige une autorisation, une méthode et une finalité défensive. Si cette contrainte vous déçoit, le problème ne vient pas du format de l’application : c’est le signe que vous cherchez autre chose que de la formation responsable.
Ce que je surveillerais dans la suite
Pour les prochaines évolutions, je regarderais surtout la clarté du parcours, la précision des explications et l’équilibre entre théorie et mise en pratique encadrée. Une application de ce type gagne beaucoup à relier chaque notion à un objectif défensif concret, à indiquer les prérequis et à aider l’apprenant à savoir quand passer au sujet suivant.
Je surveillerais également la transparence des achats intégrés. Comme les montants peuvent être très différents, une présentation claire du contenu inclus, du fonctionnement de l’accès et de la valeur réelle des options payantes serait essentielle pour prendre une décision sereine. C’est un point plus important pour moi qu’un simple changement visuel de l’interface.
Enfin, la pertinence d’un outil de cybersécurité dépend de sa capacité à rester compréhensible malgré l’évolution du domaine. Les attentes des nouveaux utilisateurs peuvent changer : certains voudront des bases, d’autres des scénarios guidés ou des rappels défensifs. Je regarderais donc si les futures versions améliorent la progression sans sacrifier la simplicité qui rend l’application intéressante au départ.
Au terme de mon essai, je retiens une application gratuite au téléchargement, accessible sur Android 8.1 et versions ultérieures, avec une vocation éducative claire. Je la recommande comme tremplin, pas comme formation complète de spécialiste. Elle peut vous aider à vérifier votre intérêt pour le hacking éthique, à organiser vos premières notions et à adopter un vocabulaire utile. Pour obtenir une véritable maîtrise, il faudra ensuite pratiquer dans des environnements autorisés, approfondir les bases informatiques et choisir des ressources plus spécialisées lorsque vos objectifs deviendront précis.


